
Uma nova modalidade de golpe em lojas online está preocupando consumidores e lojistas no Brasil. A empresa de cibersegurança Kaspersky identificou pelo menos 90 e-commerces de pequeno e médio porte infectados por um programa malicioso capaz de substituir o QR Code do Pix no momento do pagamento, desviando o dinheiro diretamente para contas controladas por criminosos.
A ameaça foi descoberta pelo pesquisador independente de segurança conhecido como “eremit4” e, segundo a Kaspersky, está ativa desde junho de 2025. O alerta é claro: quanto mais o Pix se consolida como forma de pagamento preferida dos brasileiros, mais ele se torna alvo de golpistas cada vez mais elaborados.
Como o golpe do QR Code funciona
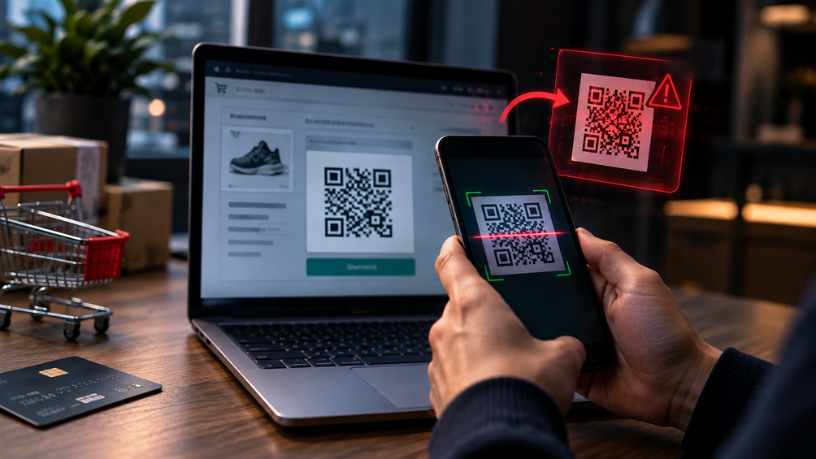
Esse tipo de fraude digital começa com a infecção do site da loja virtual por um malware, geralmente em plataformas de e-commerce como o Magento. Assim que o cliente seleciona a opção de pagamento via Pix no checkout, o código malicioso entra em ação: ele troca instantaneamente o QR Code verdadeiro, gerado pela loja, por um QR Code fraudulento.
O golpe não para por aí. A opção “copia e cola”, muito usada por quem compra pelo celular, também é adulterada, redirecionando o pagamento para a conta dos criminosos. Para realizar essa troca, os golpistas utilizam seis domínios de comando e controle, responsáveis por injetar o código malicioso diretamente nas páginas de pagamento das lojas afetadas.
Por que o Pix virou o principal alvo de golpistas no Brasil
O Pix se tornou, em poucos anos, o meio de pagamento mais usado no país, e é exatamente essa popularidade que atrai a atenção de criminosos. A praticidade, a ausência de tarifas para pessoa física e a confirmação em poucos segundos fazem do sistema uma ferramenta indispensável no dia a dia dos brasileiros, tanto em compras físicas quanto online.
O problema é que essas mesmas vantagens também facilitam a ação de golpistas, o que reforça a importância de manter a segurança digital em dia ao fazer pagamentos online. Diferente de um cartão de crédito, o Pix não tem contestação automática nem processo de chargeback simplificado: uma vez feita a transferência, o dinheiro sai da conta da vítima em segundos e dificilmente pode ser recuperado. Isso torna qualquer brecha de segurança, como a explorada nesse golpe do QR Code, extremamente lucrativa para quem está por trás da fraude.
Quem está mais vulnerável a esses crimes digitais
Consumidores que compram pelo celular estão especialmente expostos, já que a maioria dos e-commerces oferecem a opção de copiar e colar a chave Pix, um dos alvos da fraude. De acordo com especialistas em segurança da Kaspersky, o risco tende a crescer ainda mais com o avanço de funcionalidades como o Pix Automático e o Pix Parcelado, que também dependem da leitura de um QR Code. Isso amplia a superfície de ataque e pode, inclusive, abrir espaço para débitos recorrentes e indevidos na conta da vítima.
Como saber se você caiu no golpe
Identificar esse tipo de fraude não é simples, já que ela é praticamente silenciosa. Alguns sinais, porém, merecem atenção:
- O pedido fica com status de “pendente” ou “abandonado” na loja, mesmo depois do pagamento
- A entrega atrasa sem justificativa clara
- A loja não confirma o recebimento do valor, mesmo com o comprovante em mãos
Se algo parecido acontecer, o primeiro passo é entrar em contato imediatamente com a loja e, em paralelo, acionar o banco ou instituição financeira usada no pagamento. Guardar o comprovante da transação e, se possível, um print do QR Code escaneado no momento da compra pode ajudar a comprovar o ocorrido e agilizar uma eventual investigação.
Outros golpes parecidos que usam o mesmo princípio
O golpe identificado pela Kaspersky é apenas uma das variações de fraudes que exploram a confiança do consumidor em pagamentos via Pix e QR Code. Existem diversos golpes online que seguem lógica semelhante:
- QR Code falso em estabelecimentos físicos: adesivos fraudulentos colados por cima do código original em restaurantes, estacionamentos e comércios de rua
- Golpe do Pix Copia e Cola: chaves falsas divulgadas em plataformas digitais, principalmente em vendas de produtos com preços muito abaixo do mercado
- Falsos boletos e cobranças via WhatsApp: mensagens se passando por lojas ou entregadores, cobrando taxas extras ou “confirmação” de entrega
- Phishing em e-mails de confirmação de compra: links que direcionam para páginas de pagamento falsas, muito parecidas com as originais
- Golpe do falso suporte técnico: vítima é induzida, por telefone ou chat, a escanear um QR Code “de segurança” que na verdade autoriza uma transferência
Como se proteger: dicas práticas
Algumas medidas simples de segurança digital ajudam a reduzir bastante o risco de cair nesse tipo de golpe, seja no QR Code do Pix, seja em outros golpes parecidos:
- Confira sempre o nome do recebedor exibido na tela de confirmação antes de finalizar o pagamento
- Desconfie de lojas que pedem apenas o envio manual do comprovante, sem confirmação automática do pedido
- Evite escanear QR Codes de fontes não verificadas, mesmo em estabelecimentos físicos conhecidos
- Prefira comprar em sites com boa reputação e histórico consolidado no mercado
- Ative notificações do banco ou instituição financeira para acompanhar movimentações em tempo real
- Em caso de qualquer suspeita, entre em contato com a loja e com o banco imediatamente
Conclusão
Segundo a Kaspersky, a técnica usada nesse golpe já circula em fóruns ligados ao cibercrime, o que aumenta a chance de outros grupos criminosos replicarem o ataque em novas lojas. Diante desse cenário, manter-se informado sobre novas modalidades de fraude digital é uma das formas mais eficazes de proteção contra golpes, tanto para quem compra quanto para quem vende online. O Dr. Jonatas Lucena atua em casos de golpes e fraudes digitais, oferecendo orientação jurídica para vítimas que tiveram valores desviados por meio de fraudes envolvendo Pix. A atuação pode incluir a análise do caso, preservação de provas digitais e adoção das medidas jurídicas cabíveis para buscar a responsabilização dos envolvidos e proteger os direitos da vítima.
1. Como saber se o QR Code do Pix que estou pagando é seguro?
Não há como identificar visualmente se um QR Code foi adulterado, já que a troca acontece no próprio site infectado. Por isso, o mais importante é conferir o nome do recebedor na tela de confirmação do banco antes de finalizar o pagamento e desconfiar caso a loja não confirme o pedido automaticamente.
2. É possível recuperar o dinheiro perdido nesse golpe?
É difícil, mas não impossível. Como o Pix é instantâneo, os criminosos costumam distribuir o valor roubado em várias contas “laranja” rapidamente. Ainda assim, é essencial registrar boletim de ocorrência e contatar o banco o quanto antes: quanto mais rápido o aviso, maior a chance de bloqueio do valor.
3. Lojas grandes também podem ser afetadas por esse tipo de golpe?
Até o momento, a Kaspersky identificou o malware principalmente em lojas de pequeno e médio porte que usam a plataforma Magento. No entanto, como a técnica já circula em fóruns de cibercrime, especialistas alertam que outros grupos criminosos podem adaptar o golpe para atingir e-commerces maiores ou outras plataformas.